企業の個人情報流出や、Webシステムで使われる「PHP」の深刻な脆弱性(PHP2Shell)に関するニュースを見て、「自分が利用しているネット証券や銀行、Google・Appleなどの重要アカウントは大丈夫だろうか」と不安を感じていませんか。
こうしたニュースに接した際、まず整理しておきたいのは「Webサーバー側の脆弱性対策」と「私たち個人のアカウント保護」は役割が異なるという点です。サーバーの脆弱性そのものはサービス運営企業が修正プログラムを適用して対処する問題であり、個人のスマホやパソコンにウイルス対策ソフトを買い足しても、サーバー側から漏洩したパスワードの悪用や、精巧な偽サイト(フィッシング詐欺)への入力ミスを直接防ぐことはできません。
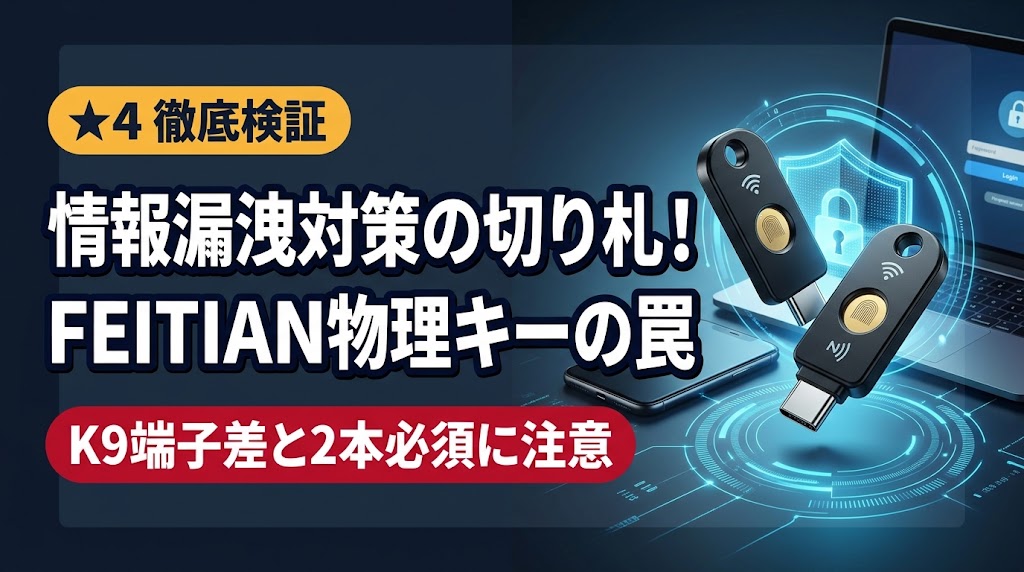
そこで、パスワード漏洩やフィッシング詐欺による「不正ログイン」への防御を強化する手段として注目されているのが、FIDO2(パスキー)規格に対応した物理セキュリティキー「FEITIAN(飛天)ePass FIDO-NFC」です。この記事では、メーカーの公式仕様書や公的機関(IPA・JPCERT/CC等)の注意喚起をもとに、物理セキュリティキーで防げる範囲と限界、購入前に必ず確認すべき「K9とK40の端子差」「予備キーを含む本数要件」、そして比較検討したい代替モデル3選を客観的に検証します。
- 総合評価ランク:★4(基本仕様とコスパに優れるが、端子選びと予備キー管理の条件確認が必須)
- 期待できる防御効果:FIDO2対応サービスで適切に設定することで、パスワード漏洩時やフィッシング詐欺サイトによる認証情報の窃取・不正ログインに対する防御を大幅に強化できる(※ただしログイン後のセッション窃取や端末自体のマルウェア感染など、すべての攻撃を単独で防げるわけではない)
- 選ぶべき型番の境界線:USB-C搭載の最新Mac・Windows PC・iPad・スマホで使うならUSB-C+NFC対応の「ePass K40」を選択する(従来定番の「ePass K9」はUSB-A端子のため、USB-C端末への直挿しには変換アダプターが必要)
- 購入本数の境界線:Apple Account(iPhone / Mac)などでは紛失時のロックアウト防止のため「最低2本のセキュリティキー登録」が必須要件となっており、メイン用と予備用の2本を確保できるかが購入判断の分かれ目になる
| 評価項目(採点軸) | 判定 | 評価方法と検証根拠(2026年10月確認) |
|---|---|---|
| 1. 仕様の透明性 | ◎(★5) | 公式仕様書で対応規格(FIDO2/U2F/OTP)と型番差を確認 |
| 2. 互換性・法規面 | ◎(★5) | 主要OS対応・USB直流給電および受動NFCで国内利用適法 |
| 3. 運用性(管理面) | ○(★4) | 電池不要で手軽だが、予備キー確保とPIN管理が不可欠 |
| 4. 導入コスト | ◎(★5) | 手頃なエントリー価格帯で、予備を含む2本を揃えやすい |
| 5. 購入リスク・注意点 | ○(★4) | K9/K40の端子違い・NFC非搭載型番との混同に注意が必要 |
【購入リンクを確認する前の3点チェック】:①保護したいサービスがFIDO2セキュリティキーに対応しているか、②お使いの端末のUSB端子(Type-C / Type-A)とNFCに対応しているか、③紛失対策の予備キーを含めて2本確保できるかを確認したうえで検討してください。

 ポチップ
PHP脆弱性や情報流出とセキュリティキーの関係!防げる範囲と限界
セキュリティ製品を選ぶ際は、「その製品で何が防げて、何が防げないのか」を正確に切り分けることが大切です。2026年10月にIPA(情報処理推進機構)やJPCERT/CCから注意喚起が行われたPHPの脆弱性(CVE-2026-109618 / CVE-2026-109619、通称PHP2Shell)は、脆弱なPHPを利用するWebサーバー側で遠隔から任意のコードを実行される可能性がある問題であり、直接の対策はサーバー運営者による修正プログラムの適用です。
つまり、個人が物理セキュリティキーを購入したからといって、企業側のWebサーバーの脆弱性そのものが修正されるわけではありません。物理セキュリティキーの役割は、「万が一外部のサービス等からパスワードが漏洩した場合や、精巧なフィッシング詐欺サイトに誘導された場合に、あなたの重要アカウントへの不正ログイン(認証突破)を食い止めること」にあります。
| 想定される脅威・リスク | 主な基本対策 | FIDO2セキュリティキーの役割と限界 |
|---|---|---|
| WebサーバーのPHP脆弱性 | 運営者による修正パッチ適用 | × サーバー脆弱性自体の修正にはならない |
| パスワードの漏洩・流用 | パスワード変更・使い回し解消 | ◎ 対応サービスで不正ログイン防御を強化 |
| フィッシング詐欺(偽画面) | 正規URL確認・FIDO2認証導入 | ◎ 偽ドメインへの認証情報送信を防止 |
| SMS確認コードの盗み見 | アプリ認証・物理キーへの移行 | ◎ 物理キー所持を条件に突破リスクを低減 |
| ログイン後のセッション窃取 | 不審な拡張機能やリンクの排除 | △ ログイン成立後の通信乗っ取りは対象外 |
| 端末自体のマルウェア感染 | OS・ブラウザ更新・対策ソフト | △ 端末保護はOS更新等と併用が必須 |
また、セキュリティキーは「購入しただけ」「アカウントに1つ登録しただけ」ですべてが万全になるわけではありません。サービス側の設定で従来のパスワードのみでのログインや脆弱な復旧手段が残っていればそこから侵入される可能性があるため、対応サービス側で適切に多要素認証やパスキー(FIDO2)設定を行い、OSやブラウザの更新と併用して初めて高い防御効果を発揮します。
FEITIAN(飛天)はどこの国?企業実績とK40・K9の公式基本仕様
メーカーの素性(飛天ジャパン)と個別製品の仕様確認の重要性
「FEITIAN(飛天)はどこの国のメーカーなのか?」という点について公式情報を確認すると、開発・製造元の「Feitian Technologies Co., Ltd.(飛天誠信科技)」は1998年に設立された中国・北京発のサイバーセキュリティ企業(米国拠点はカリフォルニア州サンタクララ)です。国際標準化団体「FIDOアライアンス」のボードメンバー(理事企業)を務めており、世界200行以上の金融機関へ認証デバイスを供給しています。
日本国内においては、2004年創業(2006年法人改組)の日本法人「飛天ジャパン株式会社(本社:東京都中央区日本橋)」が日本総代理店として販売および日本語の公式FAQ・サポート窓口を運営しています。また、Appleの公式サポート文書(「Apple Accountのセキュリティキーについて」)では対応キーの例として「FEITIAN ePass K9 NFC USB-A」が記載されており、Microsoft Entra IDのFIDO2互換キー一覧にも登録されています。
ただし、メーカーとしての企業実績があることと、自分が買おうとしている個別型番が自分の利用環境に合うかどうかは別問題です。FEITIANの「ePass FIDO-NFC」シリーズでも、選ぶ型番によってUSB端子形状や対応プロトコル、内部メモリの仕様が異なるため、個別型番ごとの公式仕様を正確に確認する必要があります。
| 公式仕様項目 | ePass K40(USB-Cモデル) | ePass K9 / K9B(USB-Aモデル) |
|---|---|---|
| インターフェース | ◎ USB Type-C + NFC | △ USB Type-A + NFC |
| 対応認証プロトコル | FIDO2 / FIDO U2F / HOTP・TOTP | FIDO2 / FIDO U2F / HOTP・TOTP |
| 搭載セキュアチップ | NXP製セキュアエレメント&JavaCard | NXP製セキュアエレメント&JavaCard |
| 保護等級・筐体素材 | IP67(防水・防塵)/ ABS+炭酸Ca成形 | IP67(防水・防塵)/ ABS+炭酸Ca成形 |
| 電源方式 | 電池非内蔵(電池交換・充電不要) | 電池非内蔵(電池交換・充電不要) |
| 対応OS(USB / NFC) | Win / macOS / Linux / Android / iOS | Win / macOS / Linux / Android / iOS |
| 価格帯ポジション | 手頃なエントリー低価格帯 | 手頃なエントリー低価格帯 |
【購入前の確認ポイント】:お使いのPC・スマホの端子(USB-CかUSB-Aか)、保護したいサービスのFIDO2対応状況、予備キーを含めた必要本数(2本以上)を確認してから選択してください。
ポチップ
【あわせて読みたい関連記事】
ネット通販で騙されない!「買ってはいけない」を見抜く失敗しないメーカー見極め3ステップ

購入前に知るべき3つの罠!型番差・2本必須ルール・PINと保存容量
罠①:「ePass K9(USB-A)」と「ePass K40(USB-C)」およびNFC非搭載型番の違い
FEITIAN製品を購入する際、最も起きやすい失敗が「型番によるUSB端子の違い」と「NFC(非接触通信)の有無」の見落としです。シリーズ名がいずれも「ePass FIDO」となっているため外観写真だけでは判別しづらい場合があります。
具体的には、従来から流通している「ePass K9(K9B)」は四角いUSB-A端子、現行主力の「ePass K40」は楕円形のUSB-C端子を採用しています。Apple公式サポート文書に明記されている通り、NFC(かざして認証する機能)が利用できるApple製デバイスはiPhoneのみで、iPadはNFCによるセキュリティキー認証に非対応(USB-CまたはLightning端子への物理接続が必要)です。そのため、USB-Cポートしかない最新のMacBookやiPadを使っている人がUSB-A端子の「K9」を購入すると、変換アダプターなしでは接続できません。
また、飛天ジャパンの製品ラインナップにある「ePass FIDO A4B(USB-A)」「ePass FIDO K28 / K39(小型USB-C)」や、指紋センサー付きの「BioPass FIDO K26 / K45」は公式仕様上NFCが非搭載です。スマートフォンにかざして使いたい場合は、必ず型番にNFC対応が明記された「K40」または「K9」を選ぶ必要があります。
| 型番モデル | USB端子・NFC仕様 | 適した利用環境と購入時の注意点 |
|---|---|---|
| ePass K40 | ◎ USB-C + NFC対応 | ◎ 最新Mac・USB-C搭載PC・iPad・スマホ全般 |
| ePass K9(K9B) | △ USB-A + NFC対応 | △ USB-A搭載PC+NFC対応スマホ併用向き |
| K40 Plus / K9D | USB-C/A + NFC対応 | ○ PIVスマートカード・OpenPGP利用環境向け |
| A4B / K28 / K39 | × USB接続のみ(NFC無) | × スマホのNFCタッチ認証には利用不可 |
| BioPass K26 / K45 | × 指紋+USB(NFC無) | △ PCのUSB接続専用(NFCタッチ非対応) |
罠②:Apple Account等の「最低2本必須」要件とPINロック・保存容量の確認
2つ目の重要な注意点は、「1本だけ購入しても設定を完了できないサービスがある」という点です。たとえばApple公式サポートでは、Apple Accountで物理セキュリティキーを有効化する条件として「普段利用するApple製デバイスに対応したFIDO Certifiedのセキュリティキーを少なくとも2つ用意すること」を必須要件に定めています。これは、キーを1本しか登録していない状態で紛失・破損するとアカウントから完全にロックアウトされてしまうのを防ぐためです。
3つ目の注意点は、「PINの試行回数制限」と「パスキー(常駐キー)の保存容量」です。FIDO2規格のセキュリティキーでは、設定したPINコードの連続入力ミスに上限(一般的なFIDO2仕様および主要モデルでは連続8回失敗でロック)が設けられており、ロックされると工場出荷時リセット(内部に保存した認証情報の消去と再登録)が必要になります。また、従来の2段階認証(U2F)として登録するサイト数にはキー側の制限がありませんが、ユーザー名入力も省略する「常駐型パスキー(Discoverable Credentials)」としてキー内部のメモリに保存できる件数には製品・ファームウェアごとの上限があるため、多数のサイトで常駐型パスキーを使う場合は事前に仕様を確認しておくことが重要です。
| 運用・仕様上の確認項目 | 公式仕様・規格上の事実 | 購入前・運用時の対策 |
|---|---|---|
| Apple Account等の本数要件 | 初期登録時に最低2本のキーが必須 | メイン用+自宅保管用の2本を用意する |
| 電源・バッテリー構造 | 電池非内蔵(バスパワー・誘導給電) | 充電や電池交換は不要(破損・紛失に備える) |
| PINコードの連続失敗制限 | 規定回数の連続失敗でFIDO機能停止 | PINを確実に控え、予備キーも登録しておく |
| U2Fと常駐型パスキーの差 | U2Fは無制限・常駐キーはメモリ上限あり | 常駐キーは主要口座や重要IDを優先して登録 |
| Windows等のUSB挿入表示 | 専用暗号チップ搭載HID機器を要求 | 一般の保存用USBメモリでは代用不可と理解 |
製品仕様をもとにした導入時の想定シナリオ(成功例 vs 失敗例)
※以下は製品仕様および各サービスの登録要件をもとに構成した想定例であり、特定の個人の実使用体験を示すものではありません。
【想定シナリオ】対応端子のK40と予備キー(計2本)を用意して導入した場合
- 【事前準備・初期登録】:手持ちのMacBook(USB-C)とiPhone(NFC・USB-C)に合わせ、USB-C+NFC対応の「ePass K40」を2本用意。2本のキーを要求されるApple Accountの設定も滞りなく通過し、Googleアカウント等にもメインキーと予備キーの双方を登録。
- 【日常のログイン運用】:メインの1本は普段持ち歩く鍵束に付け、予備の1本は自宅の引き出しに分離保管。PCではUSB-Cポートへの挿入とタッチ、iPhoneでは本体上部のNFC読み取り部へかざすことでスムーズに認証が完了。
- 【万が一のトラブル時】:外出先でメインキーを紛失したり、PIN入力ミスでロックされたりした場合でも、自宅に保管してある予備キーを使ってアカウントへログインし、古いキーの登録解除と再設定を安全に行える。
【想定シナリオ】端子形状や予備キー要件を確認せずに購入した場合
- 【事前準備・初期登録】:端子形状を確認しないままUSB-A端子の「ePass K9」を1本だけ購入。Apple Accountのセキュリティキー設定画面で2本目のキーの登録を求められ、1本しか手元にないため設定を完了できない。
- 【日常のログイン運用】:USB-CポートのみのノートPCや、NFC非対応のiPadで使おうとした際にUSB-A端子がそのまま挿さらず、別途USB-C変換アダプターを用意する手間が発生する。
- 【万が一のトラブル時】:予備キーや別の認証手段を登録しないまま1本のキーに依存して運用すると、紛失時やPINロックによる初期化時にアカウントの復旧に多大な労力がかかるリスクが生じる。
FEITIANセキュリティキーが向いている人・別モデルを検討すべき人
手持ちのデバイス環境や利用目的に照らし合わせて、FEITIANの「ePass K40 / K9」が適しているかどうかを判定マトリクスとリストに整理しました。
| 利用者の端末・用途環境 | 適性判定 | 推奨される選び方と理由 |
|---|---|---|
| iPhone + USB-C搭載Mac/PC | ◎ 適している | USB-C+NFC対応の「ePass K40」×2本構成 |
| Android + USB-A搭載PC | ◎ 適している | PC用に「K9」+モバイル兼用に「K40」の組み合わせ |
| iPad(USB-C)での利用 | ○ K40を選択 | NFC非対応のためUSB-C直挿しできる「K40」が必要 |
| 主要クラウド・SNSの認証強化 | ◎ 適している | FIDO2/U2F対応サービスでの2要素認証・パスキーに有効 |
| PCで指紋認証を使いたい場合 | △ 別モデル推奨 | K40/K9は指紋非搭載のため指紋対応キーを検討 |
- 予備を含む2本を手頃な予算で揃えたい人:エントリー価格帯のため複数本の導入コストを抑えやすい
- PC(USB接続)とスマホ(NFC)を併用する人:K40(USB-C+NFC)やK9(USB-A+NFC)で両対応できる
- 対応サービスでフィッシング耐性を高めたい人:Google・Apple・Microsoft等のFIDO2認証に幅広く対応
- 国内法人の窓口がある製品を選びたい人:飛天ジャパンによる日本語の製品情報・FAQが公開されている
- 1本だけで運用しようと考えている人:2本登録が必須のサービスで設定できず紛失時のリスクも高い
- 端末の端子を確認せずにK9を選ぶ人:USB-CのみのノートPCやiPadでは変換アダプターが必要になる
- PIN入力の代わりに指紋認証を使いたい人:K40/K9は生体認証非搭載のため指紋対応モデルが適する
- 財布に入るカード型を探している人:キーホルダー型のため薄型ICカード式モデル(ACS等)が向く
【あわせて読みたい関連記事】
【2026年最新】Amazonで怪しい中華製品を除外する方法と年間セール攻略ガイド

用途や形状で選べる「推奨代替商品3選」の選定基準と徹底比較
FEITIANの「ePass K40 / K9」以外にも、重視する機能や持ち運び方によって適したセキュリティキーは異なります。ここでは以下の5つの選定基準(①FIDO2規格への認定有無、②接続端子とNFCの対応状況、③追加の認証機能[PIV・OpenPGP・指紋認証等]、④携帯しやすい形状[キー型・カード型]、⑤予備キーを含めた導入コスト)をもとに、特徴の異なる代替モデル3選を比較します。
1. 【USB-C+NFC・多機能&IP68防水の王道機】Yubico YubiKey 5C NFC
FIDO2/U2Fだけでなく、スマートカード(PIV)やOpenPGP、専用アプリ(Yubico Authenticator)と連携したワンタイムパスワード管理、さらにIP68の防水・防塵性能まで1本にまとめたい方には、Yubico社の主力モデル「YubiKey 5C NFC」が有力な選択肢となります。
- カバーできる特徴・仕様
-
USB-C接続とNFC非接触通信の両方に対応し、IEC 60529準拠のIP68防水・防塵仕様を備えた高耐久モデルです。
- 対応プロトコルと強み
-
FIDO2(WebAuthn)/ U2Fに加え、PIV、OpenPGP、Yubico OTP、OATH-TOTP/HOTPなど幅広い認証方式に対応しています。
- 向いているユーザーと注意点
-
多くの認証規格を1本で扱いたい個人・法人に適しています(※価格はミドル〜本格価格帯のため2本購入時の予算を確認)。
【購入前の確認ポイント】:USB-C+NFC対応モデルです。利用サービスの対応状況と、予備を含めた必要本数を確認してください。
 ポチップ
2. 【財布や社員証ケースに入る薄型ICカード式】ACS PocketKey NFCカード
「キーホルダーにUSB端子付きのキーをぶら下げて持ち歩くとかさばる」「財布や社員証ケースにスッキリ収まる予備キーが欲しい」という方には、ICカードリーダー大手のACS(Advanced Card Systems)社が展開するFIDO認定カード型キー「ACS PocketKey NFCカード」という選択肢があります。
- カバーできる特徴・仕様
-
クレジットカードや社員証と同じ薄型カード形状で、FIDO2(CTAP2.1)およびFIDO U2F認定を取得したNFC専用セキュリティキーです。
- 主な強みと携帯性
-
物理的なUSBコネクタを持たないため端子折れの心配がなく、財布やカードケースに入れてスマートに携帯・保管できます。
- 向いているユーザーと注意点
-
NFC対応スマホにかざして使う人や、PCに非接触ICカードリーダーがある環境に向いています(※USBポートへ直接挿すことはできません)。
【購入前の確認ポイント】:本製品はNFC非接触通信専用のカード型(USB端子なし)です。スマホのNFCまたはPC接続用の非接触ICカードリーダーが利用できるか必ず確認してください。
 ポチップ
3. 【PCでのPIN入力を省ける指紋認証モデル】Yubico YubiKey C Bio(FIDO Edition)
オフィスやカフェなどでパソコンにログインする際、「毎回キーボードでPINコードを入力するのが手間」「周囲からPINを覗き見されるリスクを減らしたい」という方には、指紋認証センサーを搭載したUSB-Cモデル「Yubico YubiKey C Bio – FIDO Edition」が適しています。
- カバーできる特徴・仕様
-
USB-C端子と生体認証(指紋センサー)を搭載し、最大5件までの指紋を登録してタッチだけで本人確認とFIDO2認証を行えます。
- 主な強みとセキュリティ性
-
指紋の照合はキー内部のセキュアエレメントで行われ、万が一指紋が読み取れない場合(3回連続失敗時)はPIN入力へ切り替わる設計です。
- 向いているユーザーと注意点
-
USB-C搭載PCで素早く生体認証したい人に適しています(※公式仕様上NFCは非搭載であり、FIDO2/U2F専用でPIV・OpenPGPには非対応です)。
【購入前の確認ポイント】:本製品はUSB-C接続+指紋認証モデル(NFC非対応)です。スマホにかざしてのNFC認証には使えないため、USB-C端子のある端末で使うか確認してください。
 ポチップ
FEITIANと推奨代替商品3選の仕様・特徴比較表
今回検証したFEITIAN(ePass K40 / K9)と、代替3機種の接続方式・NFC対応・対応規格の違いを一覧表に整理しました。ご自身の端末と用途に合うものを選んでみてください。
| 比較項目 | FEITIAN ePass K40/K9 | YubiKey 5C NFC | ACS PocketKey NFCカード | YubiKey C Bio (FIDO) |
|---|---|---|---|---|
| 形状・タイプ | キーホルダー型 | キーホルダー型 | 薄型ICカード型 | 指紋センサー付キー型 |
| 物理USB端子 | K40:USB-C / K9:USB-A | USB-C | × なし(非接触専用) | USB-C |
| NFC非接触通信 | ◎ 対応 | ◎ 対応 | ◎ 対応(NFC専用) | × 非対応 |
| 指紋認証 | 非搭載(PIN+タッチ) | 非搭載(PIN+タッチ) | 非搭載(PIN+かざす) | ◎ 搭載(最大5指) |
| 主な対応規格 | FIDO2 / U2F / OTP | FIDO2/U2F/PIV/PGP/TOTP | FIDO2 (CTAP2.1) / U2F | FIDO2 / FIDO U2F |
| 価格帯の目安 | エントリー低価格帯 | ミドル〜本格価格帯 | エントリー低価格帯 | ハイエンド本格価格帯 |
【購入前の確認ポイント】:各モデルで接続方式(USB-C / USB-A / NFCカード型)やNFC対応の有無が異なります。リンク先の商品名・型番・端子仕様をご確認のうえ選択してください。
ポチップ
FEITIANセキュリティキーに関するよくある質問(FAQ 5問)
- PHP脆弱性や情報流出ニュースに対して、セキュリティキーはどこまで有効ですか?
-
サーバー側の脆弱性そのものを修正するものではありませんが、個人のアカウント認証を強化するうえで非常に有効です。対応サービスで適切に設定すれば、パスワード漏洩やフィッシング詐欺による不正ログインリスクを大幅に減らせます。ただしログイン後のセッション窃取や端末のマルウェア感染対策として、OS・ブラウザの更新も併用してください。
- 「セキュリティキーをUSBポートに挿入します」と出たとき普通のUSBメモリで代用できますか?
-
一般的なファイル保存用のUSBメモリでは代用・自作することはできません。ログイン画面で求められるセキュリティキーは、内部にセキュアエレメント(暗号チップ)を搭載し、秘密鍵を外部に出さずに公開鍵暗号方式で認証を行うFIDO2/U2F認定デバイスを指しています。
- iPhone(Apple Account)で使うにはなぜ1本ではなく2本必要なのですか?
-
キーを紛失・破損した際に所有者本人がアカウントからロックアウトされるのを防ぐためです。Apple公式サポートに明記されている通り、Apple Accountでセキュリティキーを設定するには最低2本のFIDO認定キーを用意して登録することが必須条件となっています。
- 「ePass K9」と「ePass K40」はどちらを選べばよいですか?
-
USB-Cポートを搭載した最新のMacやWindows PC、iPad(NFC非対応)、スマートフォンで使うなら「ePass K40(USB-C+NFC)」が適しています。従来のUSB-Aポートを搭載したデスクトップPC等で使う場合は「ePass K9(USB-A+NFC)」を選ぶか、K40とK9を1本ずつ組み合わせるのが便利です。
- 電池交換や充電の手間、月額の維持費はかかりますか?
-
電池は内蔵しておらず、USB接続時の給電およびNFCの誘導起電力で動作するため、電池交換や充電、月額費用は不要です。ただし精密機器であり、物理的な破損や紛失、PINロックのリスクに備えて必ず予備キーを登録・保管して運用してください。
まとめ:購入前の最終セルフチェックリスト5項目
最後に、セキュリティキーを購入する前に確認しておきたい5つのチェック項目をまとめました。注文前にご自身の利用環境と照らし合わせて確認してみてください。
| 最終確認項目 | 確認のポイント(OK基準) | 不一致時の対策 |
|---|---|---|
| 1. サービスの対応確認 | 保護したいサービスがFIDO2キーに対応 | 非対応なら認証アプリ等を併用する |
| 2. 接続端子の確認 | 使うPC・iPadがUSB-CかUSB-Aか確認 | USB-C環境なら「ePass K40」を選択 |
| 3. NFC対応の確認 | スマホにかざすなら「NFC」対応か確認 | NFC非搭載のA4B・K28・Bio系を区別 |
| 4. 必要本数の確保 | メイン用+予備用の計2本以上を確保 | 1本買いによる登録不能・締め出しを回避 |
| 5. 保管場所の分離 | 予備キーを自宅の安全な場所に別保管 | 同じ鍵束に付けて同時紛失するのを防ぐ |
セキュリティキーは、対応サービスと端末の端子条件、そして予備キーを含めた運用ルールを正しく押さえて導入すれば、パスワード漏洩やフィッシング詐欺から大切なアカウントを守る心強い味方になります。ぜひご自身の端末環境に合ったモデルを選んで、安全な認証環境を整えてみてください。
- 飛天ジャパン株式会社:FIDOに準拠した認証セキュリティデバイス公式ページ
- 飛天ジャパン株式会社:ePass FIDOのよくあるご質問(公式FAQ)
- FEITIAN Technologies公式:ePass FIDO-NFC(K9 / K40)製品仕様・比較表
- Apple公式サポート:Apple Accountのセキュリティキーについて
- Microsoft公式:FIDO2 セキュリティ キー ベンダー向け Microsoft Entra ID の認証
- 独立行政法人情報処理推進機構(IPA):PHPの脆弱性対策について(CVE-2026-109618、CVE-2026-109619:PHP2shell)
- 独立行政法人情報処理推進機構(IPA):自分の個人情報等が漏えいした際の「対処」と「日頃の対策」
- JPCERT/CC:PHPにおける複数の脆弱性(CVE-2026-109618、CVE-2026-109619)に関する注意喚起
- 総務省:国民のためのサイバーセキュリティサイト(安全なパスワードの設定・管理と多要素認証)
- 独立行政法人国民生活センター:日頃利用している事業者からのメールもフィッシングを疑って
- SCSK株式会社:Yubico社 YubiKey 製品情報・FAQ
- Advanced Card Systems Japan株式会社:PocketKey NFCカード FIDO認定済みセキュリティキーカード
▼ あわせて読みたい関連記事
【あわせて読みたい関連記事】
ネット通販で騙されない!「買ってはいけない」を見抜く失敗しないメーカー見極め3ステップ
【あわせて読みたい関連記事】
【2026年最新】Amazonで怪しい中華製品を除外する方法と年間セール攻略ガイド

コメント